

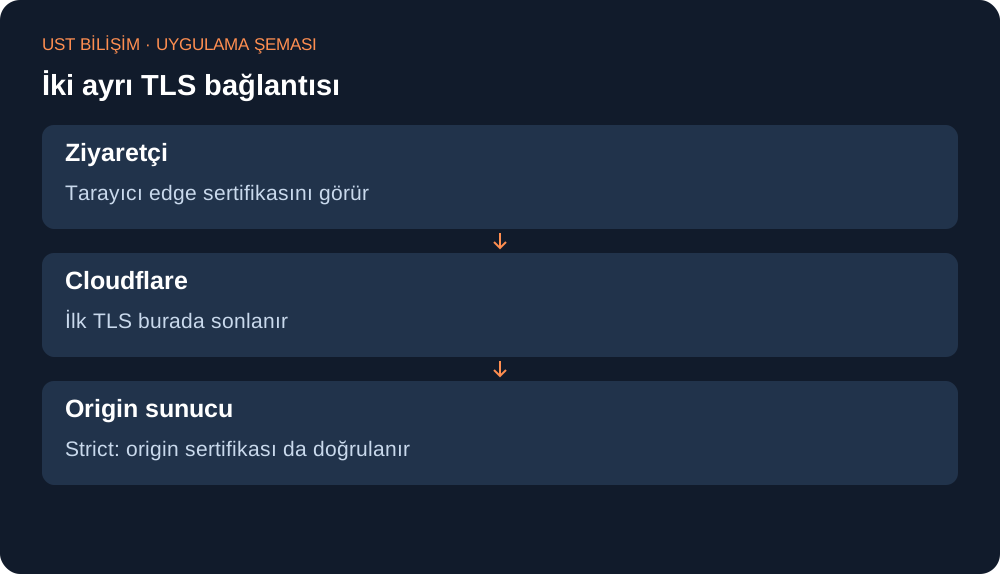
Cloudflare kullanırken iki ayrı TLS bağlantısı vardır: ziyaretçi–Cloudflare ve Cloudflare–origin. Tarayıcıdaki kilit yalnız ilk bağlantıyı gösterir. Mod seçimini origin sunucudaki sertifikaya göre yapın.
1. Modların farkını uygulamada görün
Flexible, ziyaretçiye HTTPS sunarken origin'e HTTP ile bağlanabilir. Origin bütün HTTP isteklerini HTTPS'ye yönlendiriyorsa döngü oluşabilir. Full origin bağlantısını şifreler fakat sertifika doğrulaması Full (strict) kadar sıkı değildir. Full (strict), origin sertifikasının geçerliliğini ve alan adı eşleşmesini de doğrular.
2. Origin sertifikasını sınayın
openssl s_client -connect 203.0.113.10:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -dates -issuer -ext subjectAltNameIP ve domain'i değiştirin. Bu komut sertifika alanlarını gösterir; zincirin güvenilirliğini tek başına kanıtlamaz. Public CA sertifikası kullanılıyorsa curl --resolve example.com:443:203.0.113.10 https://example.com/ -I ile doğrulamayı kapatmadan test edin. Cloudflare Origin CA, normal curl güven deposunda bulunmayabilir.
3. Doğru modu seçin
Origin'e geçerli public CA veya uygun Cloudflare Origin CA sertifikasını kurup ilgili virtual host'a atayın. Ardından SSL/TLS bölümünden Full (strict) seçin. Origin sertifikası yokken yalnız modu değiştirmek 525/526 hatası doğurabilir. Origin CA kullanıyorsanız doğrudan proxy dışı erişimin güven zincirini ayrıca düşünün.
4. Sonuç ve hata ayrımı
curl -IL --max-redirs 10 https://example.com/Son yanıt beklenen sayfa olmalı. 525 handshake, 526 sertifika doğrulama sorununa yönlendirir. Hata halinde modu sürekli düşürmek yerine origin sertifikası/portu/SNI ayarını düzeltin; eski ayarı acil geri dönüş bilgisi olarak kaydedin.
Bilgiyi uygulanabilir projeye dönüştürelim.
İhtiyacınızı teknik, operasyonel ve ticari açıdan değerlendirip doğru çözüm yol haritasını birlikte oluşturalım.
Projenizi Anlatın